Web Sitenizdeki Verileri Korumak: Şifreleme ve Güvenli Veri Yönetimine Kapsamlı Bir Rehber
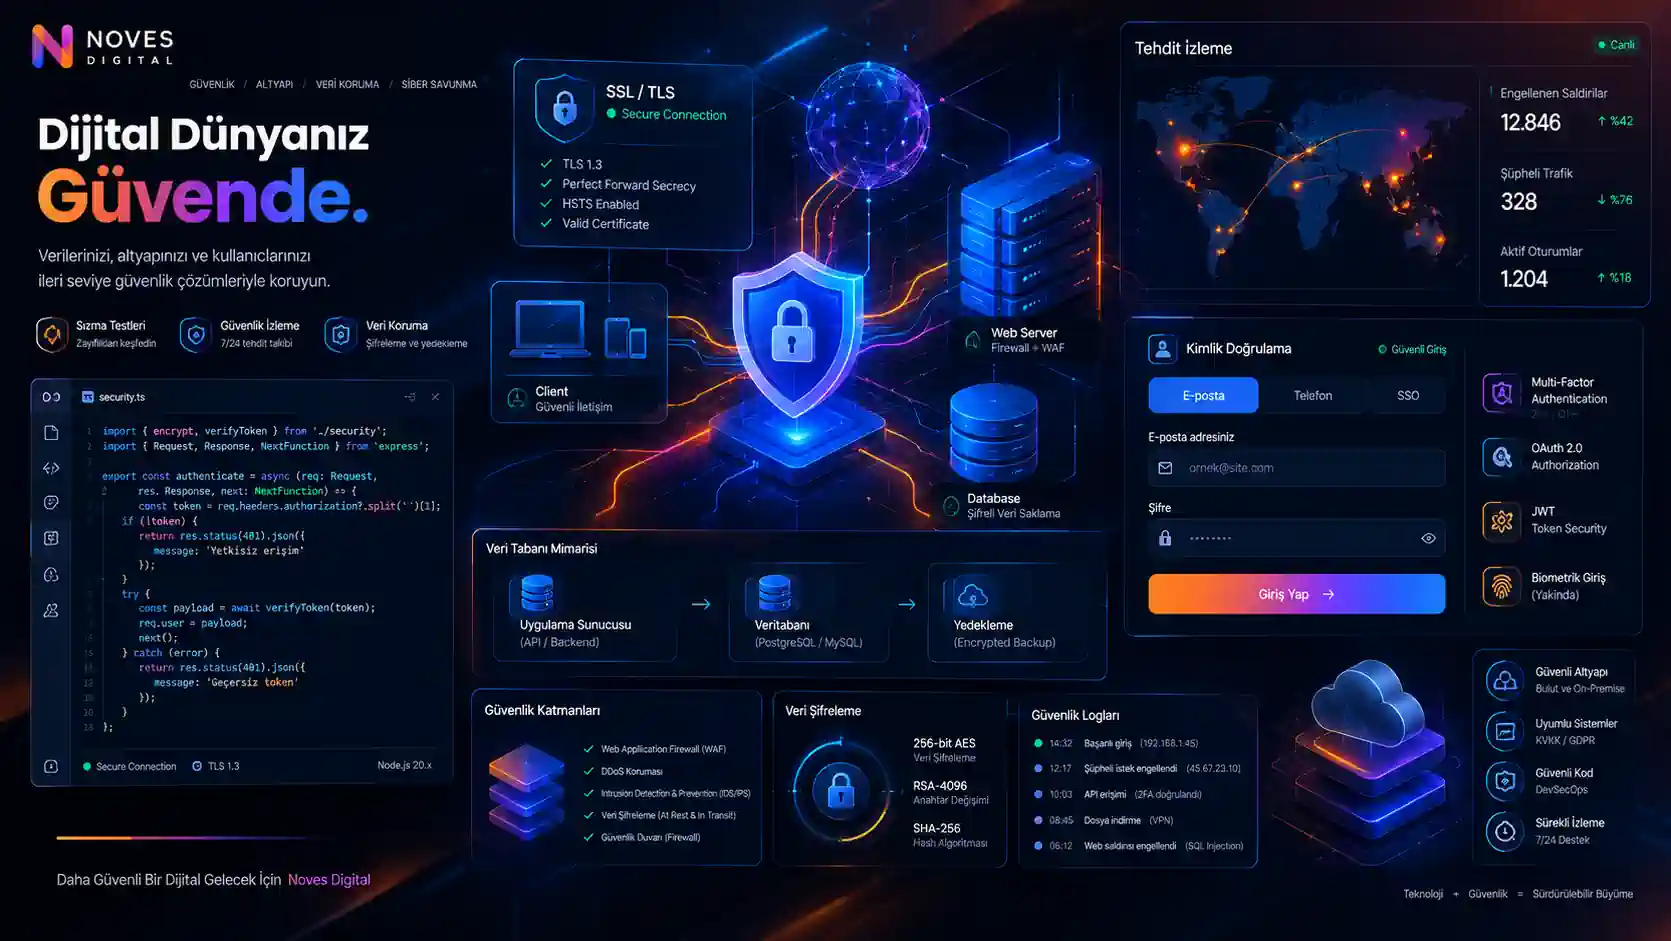
Bir ziyaretçi web sitenize ilk kez girdiğinde, karşısında gördüğü tasarım, kullanılan görseller ve yazılan metinler markanız hakkında bir izlenim oluşturur. Ancak bu izlenimin derinlerde yatan, çoğu zaman gözle görünmeyen bir boyutu vardır: sitenin, kendisinden topladığı verileri nasıl koruduğu. İletişim formuna yazdığı e-posta adresi, üyelik sırasında belirlediği parola ya da bir sipariş anında girdiği kart bilgisi… Tüm bunlar, kullanıcı ile markanız arasında kurulan güven ilişkisinin somut parçalarıdır. Bu parçalardan birinin zarar görmesi, yıllarca emekle inşa edilmiş bir itibarı tek bir haberle sarsabilir.
Bu yazıda, web sitesi sahipleri ve dijital projelerde karar verici konumunda olanlar için güvenli veri yönetimini baştan sona anlatmayı hedefliyoruz. Teknik terimleri mümkün olduğunca sade bir dille açıklayacak, her konunun neden önemli olduğunu gerçek hayattan örneklerle destekleyecek ve doğrudan uygulamaya geçirilebilecek çözüm önerileri sunacağız. Kod satırlarına boğulmadan, konunun mantığını ve pratik adımlarını kavramak isteyenler için kurgulandı.
Dijital Çağda Güvenin Yeni Tanımı
Güven kavramı, fiziksel dünyadan dijital dünyaya taşınırken anlamını yeniden tanımladı. Bir müşterinin mağazanızın kepenklerinin sağlam olmasına duyduğu güvenin karşılığı artık, web sitenizin verilerini ne kadar dikkatli yönettiğidir. Kullanıcı sitenize bilgisini bırakırken fiziksel bir temas yaşamaz; güvendiği şey, perde arkasında işleyen güvenlik mekanizmalarının varlığıdır ve bu mekanizmaların varlığı da ona hissettirilmelidir.
Araştırmalar, bir veri ihlali yaşayan markaların önemli bir bölümünün müşteri kaybı yaşadığını ve bu kaybın yıllar boyunca telafi edilemediğini gösteriyor. Güvenlik, dolayısıyla bir "teknik detay" olmaktan çıkıp markanın kimliğinin ayrılmaz bir parçası haline geldi. Web sitesi artık sadece vitrin değil; aynı zamanda bir kasa, bir arşiv ve bir güven merkezi.
noves.digital olarak biz de her projeye bu perspektiften bakıyoruz: iyi bir dijital deneyim, estetik ile güvenlik arasında kurulan dengeli bir ilişkidir. Güvenlik sonradan eklenen bir katman değil, tasarımın kendisine işlenen bir özelliktir. Bu rehberin tamamı da aslında bu anlayışın pratik karşılığıdır.
Web Sitenizde Hangi Veriler Neden Değerlidir?
Güvenliği konuşmadan önce, koruduğumuz şeyin ne olduğunu netleştirmek gerekir. Bir kurumsal web sitesinde biriken veriler, çoğu zaman farkında olmadan biriktirdiğimiz ve değerini ancak kaybettiğimizde anladığımız bir hazinedir. Bu verileri üç ana grupta düşünebiliriz.
Kimlik verileri: İsim, e-posta, telefon, adres gibi kullanıcıyı doğrudan tanımlayan bilgiler. Bir iletişim formu doldurulduğunda bile bu veri oluşur ve kanunen kişisel veri statüsündedir.
İşlem verileri: Sipariş geçmişi, ödeme detayları, sepet içeriği, indirim kodu kullanımı gibi davranışsal ve finansal izler. Bu veriler hem kullanıcı hem de işletme için en hassas kategoridir.
Davranışsal veriler: Sayfa gezinme alışkanlıkları, tıklama kayıtları, lokasyon bilgisi gibi dolaylı olarak toplanan sinyaller. Tek başına masum görünse bile, diğer verilerle birleştirildiğinde detaylı bir profil oluşturabilir.
Bir girişimci için bu veriler müşteri ilişkilerinin temelidir; bir pazarlama yöneticisi için segmentasyon ve kişiselleştirmenin yakıtıdır. Değerinin farkında olmak, korumayı da ciddiye almak anlamına gelir.
Veri İhlalinin Gerçek Maliyeti Nedir?
Bir güvenlik açığının faturası yalnızca IT bütçesine kesilmez. İhlalin maliyetini anlamak, güvenliğe yapılan yatırımın mantığını kavramak için kritiktir.
İtibar maliyeti: Haberleşen bir ihlal, sosyal medyada saatler içinde yayılır. Müşterilerin "verilerim bu sitede güvende mi?" sorusu bir kez zihinlere yerleştiğinde, cevaplamak ayları hatta yılları alır. Özellikle küçük ve orta ölçekli işletmeler için bu, geri dönüşü olmayan bir eşik olabilir.
Hukuki maliyet: KVKK ve GDPR gibi düzenlemeler, kişisel verilerin korunamaması durumunda idari para cezaları öngörür. Ayrıca etkilenen kişilerin açabileceği tazminat davaları da cabasıdır. Ceza tutarları, şirketin ciro üzerinden hesaplanır ve küçük işletmeler için bile caydırıcı boyuttadır.
Operasyonel maliyet: İhlal sonrasında yapılması gereken forensics incelemesi, sistemlerin kapatılıp yeniden açılması, müşterilere gönderilecek bildirimler ve yeni güvenlik altyapısının kurulması… Tüm bunlar hem para hem de zaman ister. İş kaybı ise genellikle bu kalemlerin toplamından daha büyüktür.
Özetle güvenlik yatırımı yapmayan bir işletme, bir gün çok daha büyük bir faturayla karşılaşır. Bu, "olursa" meselesi değil, "ne zaman ve ne ölçüde hazırlıklı olacağız" meselesidir.
KVKK ve GDPR Çağında Yasal Zorunluluklar
Teknik konulara girmeden önce, veri güvenliğinin yasal çerçevesini kavramak gerekir. Türkiye'de faaliyet gösteren her web sitesi, 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) kapsamındadır. Avrupa Birliği'nden veya AB vatandaşlarından ziyaretçi alan siteler için ise GDPR (Genel Veri Koruma Tüzüğü) geçerlidir.
Bu düzenlemelerin ortak özelliği, "varsayılan olarak veri koruma" ilkesidir. Yani bir site, kullanıcıdan veri toplamadan önce; ne topladığını, neden topladığını, ne kadar saklayacağını ve kiminle paylaşacağını açıkça beyan etmek zorundadır. Gizlilik politikası sayfası artık bir formalite değil, yasal bir zorunluluk ve güven sinyalidir.
Pratikte yapılması gerekenler özetle şunlardır: toplanan her veri türünü envanter çıkararak belgelemek, açık rıza mekanizmalarını doğru kurgulamak, veri saklama sürelerini tanımlamak ve kullanıcıların verilerine erişme, düzeltme ve silme taleplerini karşılayacak süreçler kurmak. Bu süreçlerin teknik altyapısı — şifreleme, erişim kontrolü, loglama — ise yazının geri kalanında ele alacağımız konulardır.
Önemli olan şu: hukuki uyum ile teknik güvenlik birbirinden ayrılamaz. Hukuki metinler ne kadar iyi hazırlanırsa hazırlansın, arka planda veri şifrelenmiyorsa kağıt üzerinde kalan bir uyumdan ibarettir.
Şifreleme Nedir, Temel Mantığı Nasıl İşler?
Şifreleme, okunabilir haldeki bilgiyi (düz metin), yalnızca yetkili tarafların anlayabileceği bir koda (şifreli metin) dönüştürme işlemidir. Bu dönüşüm matematiksel algoritmalarla yapılır ve işlemi tersine çevirmek için bir "anahtar" gerekir. Anahtar olmadan şifreli metin, rastgele görünen anlamsız karakterler yığınıdır.
Şifrelemenin günlük hayattaki en basit benzetmesi, bir mektubu kilitli bir kutuya koyup anahtarı yalnızca alıcıya vermektir. Kutuyu taşıyan biri mektubu görebilir ama okuyamaz. Dijital dünyada ise bu kutu ve anahtar, matematiksel işlemlerle çok daha karmaşık hale getirilmiştir; modern algoritmaları kırmak, günümüzün en güçlü bilgisayarlarına bile yıllar hatta yüzyıllar sürebilir.
Web sitesi bağlamında şifreleme iki farklı anda devreye girer: veri bir yerden bir yere taşınırken (aktarım halindeki veri) ve sunucuda dururken (saklanan veri). İkisinden birinin eksik olması, zincirin halkalarından birinin zayıf olması demektir. Bir sonraki bölümlerde bu iki durumu ve kullanılan yöntemleri ayrı ayrı ele alacağız.
Simetrik Şifreleme: Hızlı ve Verimli Koruma Katmanı
Simetrik şifrelemede, veriyi kilitlemek ve kilidi açmak için aynı anahtar kullanılır. Bu yöntemin en büyük avantajı hızıdır; büyük hacimli verilerin şifrelenmesi gerektiğinde en verimli seçenektir. Kurumsal web sitelerinde veritabanının tamamının şifrelenmesi, dosya yedeklerinin korunması gibi işlemlerde simetrik şifreleme tercih edilir.
Bu alanın en bilinen standardı AES (Advanced Encryption Standard) algoritmasıdır. 2001'den bu yana dünya çapında kabul görmüş ve bankacılıktan savunma sanayine kadar pek çok kritik alanda kullanılmaktadır. AES'in farklı anahtar uzunlukları vardır (128, 192 ve 256 bit); uzunluk arttıkça güvenlik seviyesi yükselir ve hesaplama maliyeti artar. Günümüzde AES-256, "askeri sınıf şifreleme" olarak anılan ve kurumsal projelerde altın standart kabul edilen seviyedir.
Simetrik şifrelemenin zayıf noktası ise anahtarın paylaşımıdır. Şifreleme ve çözme işlemi aynı anahtarla yapıldığı için, bu anahtarın karşı tarafa güvenli biçimde iletilmesi gerekir. Anahtar, şifreli veriyle aynı kanaldan düz metin olarak gönderilirse tüm sistem çöker. İşte bu noktada asimetrik şifreleme devreye girer.
Asimetrik Şifreleme: İki Anahtarlı Güven Mimarisi
Asimetrik şifrelemede birbirinin aynalı görüntüsü gibi çalışan iki anahtar vardır: herkesle paylaşılabilen açık anahtar (public key) ve sahibi tarafından gizli tutulan özel anahtar (private key). Açık anahtarla şifrelenen bir veri, yalnızca özel anahtarla çözülebilir. Tersi de geçerlidir: özel anahtarla "imzalanan" bir verinin açık anahtarla doğrulanması, imzalayanın kimliğini kanıtlar.
Bu mimarinin pratik değeri büyüktür. Örneğin bir müşteri sitenizin iletişim formuna kredi kartı bilgisini girdiğinde, sunucunuzun açık anahtarıyla şifrelenebilir. Bu veriyi dünyadaki hiçbir üçüncü taraf çözemez; çünkü özel anahtar yalnızca sizin sunucunuzdadır. RSA ve ECC (Eliptik Eğri Kriptografisi) bu alanın iki temel algoritmasıdır. ECC, daha kısa anahtarlarla RSA'ya eşdeğer güvenlik sağladığı için mobil ve hız odaklı sistemlerde giderek daha fazla tercih edilmektedir.
Asimetrik şifreleme simetriğe göre daha yavaştır, bu yüzden ikisi genellikle birlikte kullanılır: asimetrik yöntemle simetrik anahtar güvenle paylaşılır, asıl veri hızlı olan simetrik yöntemle şifrelenir. Bu hibrit yaklaşım, modern güvenli iletişimin temelini oluşturur.
Hash Fonksiyonları: Geri Dönüşü Olmayan Koruma
Şifrelemeden farklı olarak hash, veriyi tek yönlü olarak dönüştürür: çıktıdan orijinal veriye bir daha asla ulaşılamaz. Bu özellik, özellikle parolaların saklanmasında vazgeçilmezdir. Kullanıcının parolası veritabanına olduğu gibi değil, hash'lenmiş haliyle yazılır. Sistem, giriş anında gelen parolayı hash'leyip veritabanındaki değerle karşılaştırır; gerçek parola hiçbir yerde düz metin olarak bulunmaz.
Bir hash algoritmasından beklenen özellikler şunlardır: aynı girdiden her zaman aynı çıktı üretmek, çıktıdan girdiye ulaşmayı imkânsız kılmak ve iki farklı girdinin aynı çıktıyı üretmesini (çarpışma) neredeyse olanaksızlaştırmak. SHA-256, bu kriterleri karşılayan ve günümüzde en yaygın kullanılan algoritmalardan biridir.
Hash'lemenin tek başına yeterli olmadığı durumlar vardır. Saldırganlar, yaygın parolaların önceden hesaplanmış hash değerlerini içiren "gökkuşağı tabloları" kullanarak basit parolaları saniyeler içinde kırabilir. Bu riski ortadan kaldırmak için tuzlama (salting) yöntemi uygulanır: her parolaya, o kullanıcıya özel rastgele bir karakter dizisi eklenir ve öyle hash'lenir. Böylece aynı parolayı kullanan iki kullanıcının bile veritabanındaki hash değeri farklı olur. İleri seviyede biberleme (peppering) ise sisteme ek bir gizli anahtar katmanı daha ekler. Profesyonel bir kurumsal site, bu katmanların tamamını doğal olarak içermelidir.
SSL/TLS Sertifikaları: Güvenli İletişimin Kapısı
Bir kullanıcının tarayıcısı ile sitenizin sunucusu arasında geçen her bilgi, internetin omurgası üzerinden paketler halinde yol alır. Bu yolculuk sırasında veri, geçtiği ağların kontrolünü sizin elinizde olmadığı bir ortamda seyahat eder. SSL/TLS sertifikaları, tam da bu noktada devreye girer: tarayıcı ile sunucu arasında şifreli bir tünel kurar ve tünelin içinden geçen her şeyi dışarıdan okunamaz hale getirir.
Süreç şöyle işler: ziyaretçi sitenize bağlandığında, sunucunuz sertifikasını tarayıcıya sunar. Tarayıcı, sertifikayı güvenilir bir merci (sertifika otoritesi) tarafından imzalanmış mı diye doğrular ve ardından iki taraf, bu oturuma özel geçici bir şifreleme anahtarı üzerinde anlaşır. Bundan sonraki tüm iletişim bu anahtarla şifrelenir. Adres çubuğundaki kilit simgesi ve "https" öneki, bu tünelin kurulduğunun görünür işaretidir.
Burada kritik bir nüans vardır: SSL'in atası olan protokol artık güvenli kabul edilmez ve kullanımdan kaldırılmıştır. Bugün geçerli olan standardın adı TLS'dir; ancak dilde "SSL sertifikası" ifadesi alışkanlık olarak yaşamaya devam etmektedir. Önemli olan, sunucunuzun TLS'nin güncel sürümlerini desteklediğinden ve eski, zayıf protokolleri kapattığından emin olmaktır.
Neden Her Sayfa HTTPS Üzerinden Sunulmalı?
Bir dönem, yalnızca ödeme ve giriş sayfalarının HTTPS ile korunması yeterli görülürdü. Bugün bu yaklaşım hem güvenlik hem de işlevsellik açısından geçerliliğini yitirmiştir. Modern tarayıcılar, HTTPS kullanmayan sayfalarda "Güvenli Değil" uyarısı gösterir ve bu uyarı, sitenizin ilk izlenimini tek başına zedeleyebilir.
Ancak mesele sadece görünür uyarılar değildir. Karma içerik (mixed content) sorunu, sayfanın bir bölümü HTTPS ile diğer bölümü HTTP ile yüklendiğinde ortaya çıkar ve tarayıcı bu durumda sayfanın güvenlik bütünlüğünü sorgular. Ayrıca HTTP üzerinden yüklenen herhangi bir sayfa, aynı ağdaki bir saldırgan tarafından manipüle edilip ziyaretçiyi sahte bir siteye yönlendirilebilir.
Arama motorları da hesaba katılmalıdır. Google, HTTPS'i resmi olarak bir sıralama sinyali olarak kabul ediyor ve güvenli sitelere arama sonuçlarında görünür bir avantaj tanıyor. Yani HTTPS yalnızca bir güvenlik tedbiri değil, aynı zamanda SEO performansını doğrudan etkileyen bir faktördür. Tüm siteyi HTTPS'e taşımak, teknik olarak kısa bir yönlendirme ayarıyla çözülebilecek, etkisi uzun vadeli bir yatırımdır.
Sertifika Türleri ve Kurumsal Doğrulama Seviyeleri
SSL/TLS sertifikaları, doğrulama derinliklerine göre üç ana kategoriye ayrılır. Hangi türün seçileceği, sitenin niteliğine ve hedef kitlenin beklentilerine göre değişir.
DV (Domain Validation): Yalnızca alan adının sahipliğini doğrular. Dakikalar içinde alınabilir ve maliyeti düşüktür. Kişisel bloglar ve küçük siteler için yeterlidir, ancak kurumsal bir sitede güven sinyali açısından sınırlı kalır.
OV (Organization Validation): Sertifika otoritesi, başvuran kuruluşu ticari kayıtlar üzerinden doğrular. Sertifika detaylarında şirket bilgileri yer alır. Orta ölçekli işletmeler ve kurumsal siteler için dengeli bir seçenektir.
EV (Extended Validation): En kapsamlı doğrulama sürecidir. Şirketin yasal varlığı, fiziksel adresi ve operasyonel geçerliliği titizlikle incelenir. Uygulamada, adres çubuğunda şirket adının görünmesi (ya da en azından belirgin şekilde vurgulanması) şeklinde kendini gösterir. Finans, sağlık ve e-ticaret gibi yüksek hassasiyetli sektörlerde EV sertifikalar hâlâ tercih edilmektedir.
Karar verirken şunu sormak faydalıdır: Siteme bilgi bırakan bir kullanıcı, adres çubuğunda ne gördüğünde kendini daha güvende hisseder? Cevap, çoğu kurumsal proje için OV ve üzeri bir doğrulamayı işaret eder.
Sertifika Yönetimi: Süresi Dolan Güven, Güven Değildir
Sertifika almak tek seferlik bir işlem değil, sürekli bir yönetim sürecidir. Her sertifikanın bir geçerlilik süresi vardır ve süre dolduğunda tarayıcılar siteyi "güvensiz" olarak işaretler. Bu durum, gerçek bir saldırıdan daha fazla kullanıcı kaybettirebilir; çünkü ziyaretçi sitenin kendisine değil, bakımına güvenini yitirir.
Yıllar içinde sertifika ömürleri kısaltıldı; bugün standart süre 398 gündür ve kısalma eğilimi devam etmektedir. Bu da yenileme sıklığını artırıyor ve manuel takibi riskli hale getiriyor. Otomatik yenileme mekanizmaları (ACME protokolü tabanlı çözümler gibi) bu noktada işletme yükünü ciddi azaltır: sertifika, süresi dolmadan kendiliğinden yenilenir.
Sertifika yönetiminde dikkat edilmesi gereken diğer noktalar: Alt alan adlarını (blog.site.com, shop.site.com gibi) kapsayan wildcard sertifikaların doğru kurgulanması, kullanılmayan alt alan adlarına ait sertifikaların iptal edilmesi ve sertifika özel anahtarının asla düz metin olarak erişilebilir ortamlarda saklanmamasıdır. Bir sertifika özel anahtarı sızdıysa, o sertifikanın güvenliği sıfırlanmış demektir ve derhal iptal edilip yenilenmelidir.
Veritabanı Güvenliği: Saklanan Veriyi Korumak
Veri, sunucuya ulaştıktan sonra veritabanında dinlenir. Bu durum "data at rest" yani dinlenen veri olarak adlandırılır ve şifreleme ihtiyacı taşıma anı kadar kritiktir. Sunucuya fiziksel veya uzaktan erişim sağlayan bir saldırgan, şifrelenmemiş veritabanını kopyalayıp götürebilir. Şifreleme varsa, eline geçen şey okunamaz bir dosyadır.
Veritabanı şifreleme iki düzeyde düşünülebilir. İlki, depolama düzeyinde şifrelemedir: tüm veritabanı dosyaları disk üzerinde AES gibi bir algoritmayla şifrelenir. Bu, diskin çalınması senaryosuna karşı korur ancak veritabanı motoru çalışırken verinin bellekte açık olduğu anları kapsamaz. İkincisi, alan bazlı şifrelemedir: kredi kartı numarası gibi en hassas sütunlar ayrı olarak şifrelenir ve uygulama bunlara erişirken ek bir çözme adımı uygular.
Hangi düzey tercih edilirse edilsin, şifreleme anahtarının yönetimi sistemin en hassas parçasıdır. Anahtarlar veritabanıyla aynı sunucuda düz metin olarak durmamalıdır; donanım güvenlik modülleri (HSM) veya bulut tabanlı anahtar yönetim servisleri (KMS) bu amaçla kullanılır. Anahtar ayrı, kilit ayrı yerde durmalıdır.
Parola Güvenliğinde Hashleme, Tuzlama ve Biberleme
Bir önceki bölümde hash mantığından kısaca bahsettik; şimdi parola saklama pratiğini bir bütün olarak ele alalım. Profesyonel bir sistemde parola hiçbir aşamada düz metin olarak saklanmaz, loglanmaz veya e-postayla gönderilmez. Bu, güvenliğin değil, hukukun gereğidir.
Modern parola saklama üç katmanlı bir savunmadır. İlk katman tuzlamadır: her kullanıcı için benzersiz, uzun ve rastgele bir tuz değeri üretilir; parolaya eklenerek hash'lenir. Bu, gökkuşağı tablosu saldırılarını fiilen imkânsızlaştırır. İkinci katman, yavaş hash algoritmalarının kullanılmasıdır: bcrypt, scrypt ve Argon2 gibi algoritmalar özellikle hesaplama maliyeti yüksek tasarlanmıştır; saldırganın her denemesi pahalılaşır, milyonlarca parolayı deneme stratejisi ekonomik olarak çöker. Üçüncü katman biberlemedir: sistem genelinde gizli tutulan ek bir anahtar, hash işlemine dahil edilir. Veritabanı sızdığında bile bu anahtar saldırganda olmadığından parolalar açığa çıkmaz.
Bu mimari, web sitesi sahibi olarak sizin aklınızda soru bırakmamalıdır: "Veritabanım yarın internete sızsa, kullanıcı parolaları tehlikeye girer mi?" Doğru kurulmuş bir sistemde cevap, gururla "hayır"dır.
Erişim Kontrolü: En Az Yetki İlkesi
Güvenliğin yarısı teknik altyapıdan, diğer yarısı ise kimin neye erişebildiğinin yönetiminden geçer. En az yetki ilkesi (principle of least privilege), her kullanıcıya ve her sisteme yalnızca görevini yapması için zorunlu olan minimum erişim hakkının tanınmasıdır. Bu ilke, içeriden kaynaklanabilecek riskleri de dış tehditleri de küçültür.
Pratikte bu, web sitesinin yönetim panelinde bile görülür. İçerik ekleyen bir editörün, site ayarlarına veya müşteri verilerine erişmemesi gerekir. Bir eklenti veya modülün, görevi için gerekmediği hâlde tüm veritabanına yazma yetkisine sahip olmaması gerekir. Bir çalışanın, işten ayrıldığında tüm erişimlerinin aynı gün kapatılması gerekir.
Rol bazlı yetkilendirme (RBAC) bu yönetimi sistemleştirir: roller tanımlanır, her role izin setleri atanır ve kullanıcılar rollere bağlanır. Böylece tek tek izin kovalamak yerine, rol değişikliğiyle erişimler güncellenir. Denetlenebilirlik de kritiktir: kim, ne zaman, hangi veriye erişti sorusunun cevabı kayıt altında olmalıdır. Loglar sadece soruşturma anında değil, anomali tespiti için düzenli olarak incelenmelidir.
Form Güvenliği ve Girdi Doğrulama
İletişim, üyelik, yorum ve sipariş formları, kullanıcıyla siteniz arasındaki en yoğun etkileşim noktalarıdır. Maalesef aynı formlar, saldırganların sisteminize sızmayı denediği en yaygın kapılardır da. Form güvenliği, bu iki gerçeği aynı anda idare etme sanatıdır: gerçek kullanıcıya sürtünmesiz deneyim sunarken, kötü niyetli girdileri kapıda durdurmak.
İlk savunma hattı doğrulamadır: kullanıcıdan gelen her veri, beklenen formata uyuyor mu diye kontrol edilir. E-posta alanına e-posta girilmiş mi, telefon alanına sayı girilmiş mi, metin alanına ise sınır dahilinde metin girilmiş mi? İkinci hattı temizlemedir (sanitization): veri içindeki potansiyel olarak zararlı karakterler ve desenler, sistemin işleme koyacağı formata getirilerek nötralize edilir.
Üçüncü hat, sunucu tarafında çalışır ve asla atlanmamalıdır. Tarayıcı tarafındaki doğrulamalar kullanıcı deneyimi içindir; güvenlik için değildir. Saldırganlar, tarayıcıyı bypass ederek doğrudan sunucunuza istek gönderebilir. Bu yüzden tüm doğrulama ve temizleme işlemleri mutlaka sunucu tarafında tekrarlanır. "İstemcide kontrol ettim, sunucuda niye tekrar edeyim?" sorusunun cevabı, tarihin en çok istismar edilen güvenlik zafiyetlerinin tam da bu varsayımdan doğmuş olmasıdır.
Üç Büyük Tehdit: SQL Injection, XSS ve CSRF
Form güvenliğinin somut karşılıkları olan bu üç saldırı türünü, teknik bilgisi orta düzeyde olan karar vericilerin de tanıması gerekir. Çünkü bunlar, web sitelerinin tarihinde en çok veri sızıntısına yol açan zafiyetlerdir.
SQL Injection: Saldırgan, form alanlarına gizlenmiş SQL komutları yerleştirerek veritabanınızı kendi amacı doğrultusunda sorgulatır. Klasik bir örnekte, giriş formuna girilen özel karakter dizisi, sistemi "parola kontrolünü atla" komutuna ikna eder ve saldırgan yönetici paneline girer. Önlemi basittir: veritabanı sorgularında asla kullanıcı girdisini doğrudan birleştirmemek; parametreli sorgu tekniklerini kullanmak. Modern geliştirme çatıları bunu varsayılan olarak sağlar, ancak özelleştirilmiş eski kodlarda hâlâ görülür.
XSS (Cross-Site Scripting): Saldırgan, sitenize yüklediği zararlı kodun, başka kullanıcıların tarayıcısında çalışmasını sağlar. Örneğin bir yorum alanına yazılan gizli script, o sayfayı ziyaret eden herkesin oturum bilgilerini çalabilir. Önlem, tüm kullanıcı girdisinin HTML çıktı olarak basılırken kaçış (escape) işlemine tabi tutulması ve içerik güvenliği politikalarının (CSP) tanımlanmasıdır.
CSRF (Cross-Site Request Forgery): Saldırgan, giriş yapmış bir kullanıcının kimliğini, onun haberi olmadan istek göndermek için kullanır. Örneğin kullanıcı bir e-postadaki gizli görsele tıkladığında, banka sitesi gibi görünen bir bağlamda şifre değiştirme talebi tetiklenir. Önlem, her kritik form işleminde tek kullanımlık ve oturuma özel tokenlar kullanılmasıdır.
API Güvenliği: Sistemler Arası Güvenli Konuşma
Modern bir kurumsal web sitesi yalnız başına çalışmaz. Ödeme sağlayıcılar, CRM sistemleri, e-posta servisleri, lojistik entegrasyonları ve analitik araçlarla sürekli veri alışverişi yapar. Bu iletişimi sağlayan köprülere API denir ve API'ler, sitenizin dış dünyaya açılan kapılarıdır. Kapı ne kadar çoksa, anahtar yönetimi o kadar kritik hale gelir.
İlk prensip kimlik doğrulamadır: API'nize kim bağlanıyor ve buna izin verilmiş mi? Uygulamaya özel anahtarlar (API keys), OAuth 2.0 yetkilendirme akışları ve JWT (JSON Web Token) gibi standartlar bu ihtiyacı karşılar. Parolaların aksine, bu kimlik bilgileri kısa ömürlü ve iptal edilebilir tasarlanmalıdır; bir anahtarın sızması durumunda sistem felç olmadan o anahtar yalnızca iptal edilmelidir.
İkinci prensip izleme ve sınırlamadır: API'nizin kim, hangi sıklıkla, hangi verilere eriştiği kayıt altına alınmalı ve anormal desenler alarm üretmelidir. Rate limiting (istek sınırlama) mekanizmaları, saniyede binlerce istek atan botları durdurur; hem kötü niyetli veri madenciliğine hem de kaynak tüketim saldırılarına karşı korur. Üçüncü prensip ise asgari veri paylaşımıdır: API yalnızca karşı tarafın ihtiyaç duyduğu veriyi dönmeli, fazlasını değil. Her ekstra alan, olası bir sızıntıda sorumluluk alanıdır.
Sunucu ve Altyapı Güvenliği: Kaleyi Taştan Yapmak
Yazılımınız ne kadar iyi yazılırsa yazılsın, üzerinde çalıştığı altyapı zayıfsa tüm savunma çöker. Hosting seçimi, çoğu web sitesi sahibinin "ucuz ve hızlı" diye geçiştirdiği, oysa güvenliğin temel taşı olan bir karardır. Paylaşımlı hosting ortamlarında, aynı sunucudaki başka bir sitenin sızması sizi de riske atabilir. Kurumsal projeler için izole ortamlar — sanal özel sunucular (VPS) veya bulut tabanlı ayrık kaynaklar — çok daha güvenli bir başlangıçtır.
Sunucu güvenliğinin ilk adımı yüzeyi küçültmektir: çalışmayan servisleri kapatmak, kullanılmayan portları engellemek ve yalnızca gerekli bağlantılara izin vermek. Her açık kapı, denenecek bir kapıdır. İkinci adım, güncel kalmaktır: işletim sistemi, web sunucusu yazılımı ve tüm kütüphaneler için çıkan güvenlik yamaları gecikmeksizin uygulanmalıdır. WannaCry gibi küresel saldırıların en çok vurduğu sistemler, desteği bitmiş ve yamalanmamış yazılımlardı.
Üçüncü adım, SSH gibi yönetim erişimlerinin kilitlenmesidir: parola ile giriş kapatılıp yalnızca anahtar dosyası ile erişim sağlanmalı, kök (root) erişimi kısıtlanmalı ve yönetim panelleri yalnızca belirli IP adreslerinden açılabilmelidir. Dördüncü adım izolasyondur: web sunucusu, veritabanı ve dosya depolama mümkünse farklı katmanlarda çalışmalı; birinin ele geçirilmesi zincirleme felakete dönüşmemelidir.
WAF ve Aktif Savunma Sistemleri
Güvenlik duvarı kavramı, kurumsal ağlardan tanıdıktır; ancak web siteleri için tasarlanmış özel bir versiyonu vardır: WAF (Web Application Firewall). Geleneksel güvenlik duvarı ağ trafiğine bakarken, WAF HTTP isteklerinin içeriğini anlar ve zararlı desenleri tanır. Bir SQL injection denemesi, bir XSS payload'ı veya bilinen bir bot saldırısı, sunucunuza ulaşmadan önce WAF katmanında engellenir.
WAF'lar iki biçimde karşımıza çıkar. Bulut tabanlı WAF servisleri, trafiğinizin önüne kendi ağlarını koyar; sitenize gelen her istek önce onların süzgecinden geçer. Bu modelin avantajı, dağıtık hizmet reddi (DDoS) saldırılarında trafiğin sizin sunucunuza hiç ulaşmaması ve kural setlerinin merkezi olarak güncellenmesidir. Kurulumu hızlıdır ve sunucu tarafında bir değişiklik gerektirmez.
Kendi sunucunuza kurduğunuz WAF çözümleri ise daha fazla kontrol sağlar ama yönetim yükünü de beraberinde getirir. Hangi model tercih edilirse edilsin, WAF'ın büyüsü "kural setlerinin canlı güncellenmesi"dir: dünya genelinde keşfedilen yeni saldırı türleri, saatler içinde tüm abonelerin savunmasına eklenir. Sizin tek yapmanız gereken, sitenizin önünde bu aktif kalkanın olduğundan emin olmaktır.
Yedekleme Stratejileri: Son Çare Değil, Standart İşlem
Yedekleme, güvenlik stratejilerinin en az konuşulan ama ihlal anında en çok hayat kurtaran parçasıdır. Kötü niyetli bir saldırı, bir fidye yazılımı ya da basit bir insan hatası verilerinizi silebilir. Yedekleriniz yoksa veya bozuksa, geri dönüş yoktur. Bu yüzden yedekleme "son çare" olarak değil, rutin bir operasyon olarak tasarlanmalıdır.
Sağlam bir yedekleme stratejisinin üç sacayağı vardır. Birincisi çokluk: yedekler yalnızca bir yerde durmamalıdır. Sunucu ile aynı fiziksel ortamda tutulan yedek, sunucu ile birlikte yok olur. Bulut depolama gibi ayrık bir ortam, en az bir kopyanın hayatta kalmasını garanti eder. İkincisi şifreleme: yedek dosyaları ana veritabanı kadar hassastır ve aynı özenle şifrelenmelidir. Şifrelenmemiş bir yedek, saldırgan için altın madenidir. Üçüncüsü düzenlilik: yedekleme sıklığı, işletmenin kayıp tolere edebileceği veri miktarına göre belirlenir. Yoğun işlem gören bir e-ticaret sitesi için saatlik yedekler makulken, statik bir kurumsal site için günlük yedekler yeterli olabilir.
Ve kritik final: yedeklerin geri yüklenebilirliği periyodik olarak test edilmelidir. Hiç test edilmemiş bir yedek, varlığı varsayılan bir risktir. Geri yükleme tatbikatları, felaket günü sürprizle karşılaşmamanın tek yoludur.
Felaket Kurtarma Planı: Downtime'a Karşı Hazırlık
Yedekler veriyi kurtarır; felaket kurtarma planı (disaster recovery) ise işletmeyi ayağa kaldırır. İkisi birbirini tamamlar ama aynı şey değildir. Bir siber saldırı sonrasında yapılması gerekenler — iletişim kurulacak kişiler, kapatılacak sistemler, devreye alınacak temiz altyapı, müşterilere verilecek mesaj — önceden belgelenmiş olmalıdır. Panik anında yazılan plan, plan değildir.
İki kavram bu sürecin pusulasıdır. RTO (Recovery Time Objective), sistemin kabul edilebilir seviyede çalışmaya dönmesi için geçebilecek maksimum süredir. RPO (Recovery Point Objective), kaybedilmeyi göze alabileceğiniz maksimum veri miktarının zamana karşılığıdır. Örneğin RPO 4 saatse, en geç 4 saatte bir yedek almanız gerekir; RTO 2 saatse, felaket sonrası 2 saat içinde site tekrar yayında olmalıdır. Bu iki sayı, yedekleme sıklığınızı ve altyapı bütçenizi belirler.
Felaket kurtarma planının bir başka yüzü de şeffaflıktır. Bir ihlal yaşandığında müşterilere ne söyleneceği, regülatörlere ne zaman bildirim yapılacağı ve kamuoyuna nasıl açıklanacağı önceden düşünülmelidir. Kriz iletişiminde geç kalınması, teknik zarardan daha derin güven kaybına yol açar. Planın kâğıt üzerinde değil, yılda en az bir kez tatbikatla sınanmış olması, gerçek gün geldiğinde paniği azaltır.
Güvenlik ile Kullanıcı Deneyimi Arasındaki İnce Çizgi
Güvenlik önlemleri, ölçüsüz uygulandığında kullanıcıyı kaçırabilir. On karakterli, büyük harf-küçük harf-rakam-simge zorunluluğu içeren parola kuralları, matematiksel olarak güçlüdür ama insan zihninde "Parola1!" kalıplarına yol açar — yani saldırganların en çok sevdiği şeylere. Benzer şekilde her işlemde SMS doğrulaması istemek, güvenliği artırırken dönüşüm oranlarını düşürebilir.
Akıllı denge, tehdidi doğru okumaktan geçer. Düşük riskli bir işlemde (bir blog yazısını okumak gibi) sürtünme sıfır olmalıdır. Orta riskli işlemlerde (iletişim formu göndermek) sessiz kontroller devrede olmalıdır: CAPTCHA'lar görünmez arka plan doğrulamalarıyla değiştirilebilir, form alanları akıllı hale getirilebilir. Yüksek riskli işlemlerde (ödeme, şifre değişikliği) ise kullanıcıdan ek doğrulama istenmesi hem beklentiye uygundur hem de kabul görmektedir.
Modern çözümler bu dengeyi kolaylaştırıyor. İki faktörlü doğrulamada artık SMS yerine uygulama tabanlı kodlar veya fiziksel güvenlik anahtarları tercih ediliyor; hem daha güvenliler hem daha hızlılar. Biyometrik doğrulama (parmak izi, yüz tanıma) ise mobil deneyimde güvenlik ile konforu aynı anda sunan nadir mekanizmalardan. Tasarım tarafında, güvenlik gerekliliklerinin kullanıcıya mikro açıklamalarla iletilmesi ("Bu doğrulama, hesabınızı korur") itirazları önemli ölçüde azaltır. Güvenlik, hissettirildiğinde değil hissedildiğinde değerlidir.
İnsan Faktörü: Teknolojinin Ötesindeki Risk
İstatistikler, veri ihlallerinin önemli bir bölümünün teknik açıklardan değil, insan hatalarından kaynaklandığını gösteriyor. Kimlik avı (phishing) e-postalarına tıklayan bir çalışan, zayıf bir parola kullanan bir yönetici veya hassas veriyi yanlış alıcıya gönderen bir ekip üyesi… Tüm teknolojik savunma hattı, tek bir dikkatsizlikle delinebilir. Bu yüzden güvenlik kültürü, en pahalı yazılım lisansından bile kritik bir yatırımdır.
Kurumsal web sitesi yönetiminde en sık görülen insan kaynaklı zafiyetler şunlardır: yönetim paneli erişimlerinin sadece parolayla korunması ve parolanın birden fazla sistemde aynı olması; güncelleme uyarılarının ertelenmesi ("site çalışıyor, dokunmayalım" zihniyeti); freelance çalışanlara verilen geçici erişimlerin kapatılmaması; ve yedeklerin "bir yerlerde olduğunun" varsayılması. Her biri, küçük bir disiplinle çözülebilir sorunlardır.
Etkili çözümler de basittir: parola yöneticilerinin standart hale getirilmesi, çok faktörlü doğrulamanın tüm yönetici hesaplarında zorunlu tutulması, erişimlerin bir envanterinin çıkarılması ve düzenli denetlenmesi, yeni çalışanlara kısa ama etkili güvenlik oryantasyonu verilmesi. Farkındalık, bir kez kazanılıp unutulmaz bir beceri değil; yıl içinde küçük hatırlatmalarla canlı tutulması gereken bir alışkanlıktır.
Güvenlik Denetimleri ve Sürekli İyileştirme
Güvenlik, bir kez kurulup unutulabilecek bir sistem değil, yaşayan bir süreçtir. Yeni tehditler her gün keşfediliyor, dün yeterli olan savunma bugün kör nokta olabiliyor. Bu gerçek, düzenli denetim ve iyileştirme döngüsünü zorunlu kılıyor. Web sitesi sahipleri için bu döngünün pratik adımları vardır.
İlk aşama periyodik taramadır: otomatik güvenlik tarayıcıları sitenizi dışarıdan bir saldırgan gibi dener ve bilinen zafiyetleri raporlar. Aylık veya çeyrek dönemlik taramalar, sessizce biriken riskleri görünür kılar. İkinci aşama penetrasyon testleridir: beyaz şapkalı güvenlik uzmanları, kontrollü ortamda sitenize gerçek bir saldırı simülasyonu uygular. Yılda bir kez yapılan profesyonel bir penetrasyon testi, otomatik taramaların yakalayamadığı iş mantığı hatalarını ortaya çıkarır.
Üçüncü aşama bağımlılık yönetimidir: sitenizin kullandığı eklentiler, temalar ve kütüphaneler, ayrı yaşayan canlı organizmalardır; güvenlik açıkları bu parçalarda da bulunur ve takip edilmeleri gerekir. Dördüncü aşama ise bulgu kapatma disiplinidir: taramalarda çıkan her kritik bulgu, önceliklendirilmeli ve takvimlendirilmelidir. "Rapor alındı, çekmeceye kondu" modeli, denetimin faydasını sıfırlar. Sürekli iyileştirme, bu döngünün her turunda sistemin biraz daha sağlamlaşması demektir.
Pratik Kontrol Listesi: Bugünden Başlayabileceğiniz Adımlar
Bu yazıdaki bilgilerin kâğıt üzerinde kalması, hiçbir saldırgandan korunmaz. İşte web sitesi sahipleri ve karar vericiler için, teknik ekiple paylaşılabilecek veya kendilerinin doğrulayabileceği somut bir başlangıç listesi:
Bu listede bile üç maddenin cevabı belirsizse, öncelikli olarak o üç maddenin çözülmesi gerekir. Güvenlikte ilerleme, her şeyi aynı anda yapmak değil; en kritik açıkları önce kapatmaktır.
Sonuç: Güven, Tasarlanabilir Bir Deneyimdir
Bu rehber boyunca şifreleme yöntemlerinden form güvenliğine, API yönetiminden felaket kurtarma planlarına kadar geniş bir yelpazeyi dolaştık. Tüm bu teknik detayların ortasında asıl mesaj şudur: güven, tesadüflerin değil tasarımın ürünüdür. Kullanıcının sitenize duyduğu güven, adres çubuğundaki kilit simgesinden başlayan ve verisinin nasıl yönetildiğine kadar uzanan, bilinçli tercihlerin toplamıdır.
Web tasarımı ve yazılım süreçlerinde uzmanlaşmış bir dijital çözüm ortağı olarak, noves.digital her projeye bu anlayışla yaklaşır: estetik, performans ve güvenlik aynı masada, aynı öncelikte. Çünkü bir web sitesinin gerçek başarısı, ziyaretçi "burada kendimi güvende hissediyorum" dediği anda ölçülür. Siz de dijital varlığınızı bu perspektifle değerlendiriyorsanız, bu yolculukta teknik derinliği ve tasarım hassasiyetini bir arada sunan bir bakış açısına ihtiyaç duyacaksınız. Unutmayın: itibarınızı koruyan en iyi sigorta, bugün alacağınız doğru kararlardır.